[Microblog] GDPR 2 (social.linux.pizza)
 

GDPR 2.0 – Riscrivere o rileggere? Evento in presenza a Roma – 25 novembre 2026istitutoitalianoprivacy.it/202@informaticaGDPR 2.0 RISCRIVERE O RILEGGERE? REWRITE OR REREAD? Il difficile bilanciamento tra innovazione data-driven, valorizzazione dei dati e regolazione The tricky balance between data-driven innovation, valorisation of data, and regulation  PROGRAMMA COMPLETO – SCARICA QUI


Un attacco informatico ha costretto il distretto scolastico di Jerome, in Idaho, a chiudere otto scuole per due giorni, lasciando a casa circa 4.000 studenti.Gli attaccanti hanno compromesso telecamere, serrature elettroniche e impianti HVAC, chiedendo un riscatto e minacciando di divulgare dati scolastici.L’attacco attuale è unico per le conseguenze che ha comportato, ovvero la compromissione dell’infrastruttura fisica. In precedenza, i ransomware minacciavano principalmente la perdita di file e la pubblicazione di dati personali; ora, l’accesso alle apparecchiature connesse può paralizzare interi edifici.redhotcyber.com/post/gli-hacke@informatica


333 nodi di uscita Tor dirottati per intercettare il traffico SSH e recuperare email in chiaroPer 3 giorni questo mese, 333 nodi di uscita sono stati hackerati nella speranza di rubare dati sensibili.L'attacco è iniziato alla fine di agosto, quando, secondo i volontari di Tor , l'aggressore ha utilizzato una password valida, già riutilizzata in precedenza, per accedere a un server di gestione di Tor. L'aggressore ha quindi installato Ebury , una backdoor scritta per Linux e scoperta 12 anni fa.arstechnica.com/information-te@informatica


Le chiavi private dell'ente di certificazione indiano eMudhra sono state compromesse: una delle chiavi private utilizzate è il numero 4... È in corso un'imponente operazione di pulizia perché questo caos permette di impersonare qualsiasi sito web o servizio.theregister.com/security/2026/@informatica


Zero Breach: uno scanner locale di sola lettura che controlla il computer alla ricerca di indicatori della campagna spyware AdFection/Candiru, diffusa tramite annunci pubblicitari.Nessuna rete, nessun amministratore, nessuna dipendenza. Testato su Windows, macOS e Linux (Python 3.8–3.12) in ambiente di integrazione continua (CI).Il programma analizza i dati residui del sistema, come la cronologia del browser, i cookie, le cache e i record di connessione, le impronte digitali dei file, le registrazioni di avvio automatico, i percorsi noti dei file malware e la cache del resolver DNS, alla ricerca di indicatori pubblicati. Il programma riporta i risultati ottenuti, la solidità delle prove e, aspetto altrettanto importante, ciò che non è stato possibile verificare .github.com/interplains/zero-br@informatica


La FTC indaga su Anthropic e OpenAI dopo che Trump ha liquidato i timori sull'intelligenza artificiale come “bufala”La multa può riguardare sia le aziende di intelligenza artificiale sia le aziende che ritardano le segnalazioni di violazioni dei dati.La FTC non ha risposto alla richiesta di Ars’ di rivedere le richieste di citazione in giudizio. Tuttavia, una fonte di Axios’ ha affermato che le richieste si estendevano su più di 50 pagine di domande e richiedevano documenti relativi agli incidenti, misure di sicurezza interna adottate e materiale di marketing che potesse suggerire che i consumatori fossero stati tratti in inganno.arstechnica.com/tech-policy/20@aitech


11 dei 23 principali progetti open source sono gestiti da 1 o 2 personeUndici dei 23 progetti principali che sorreggono il sistema, sono gestiti da non più di due persone che svolgono il lavoro regolare. Il resto di questo articolo illustra chi sono queste persone, quali fondi vengono loro destinati e in che modo la community di r/linux ha contestato questi numeri.linuxstans.com/11-of-23-core-o@gnulinuxitalia
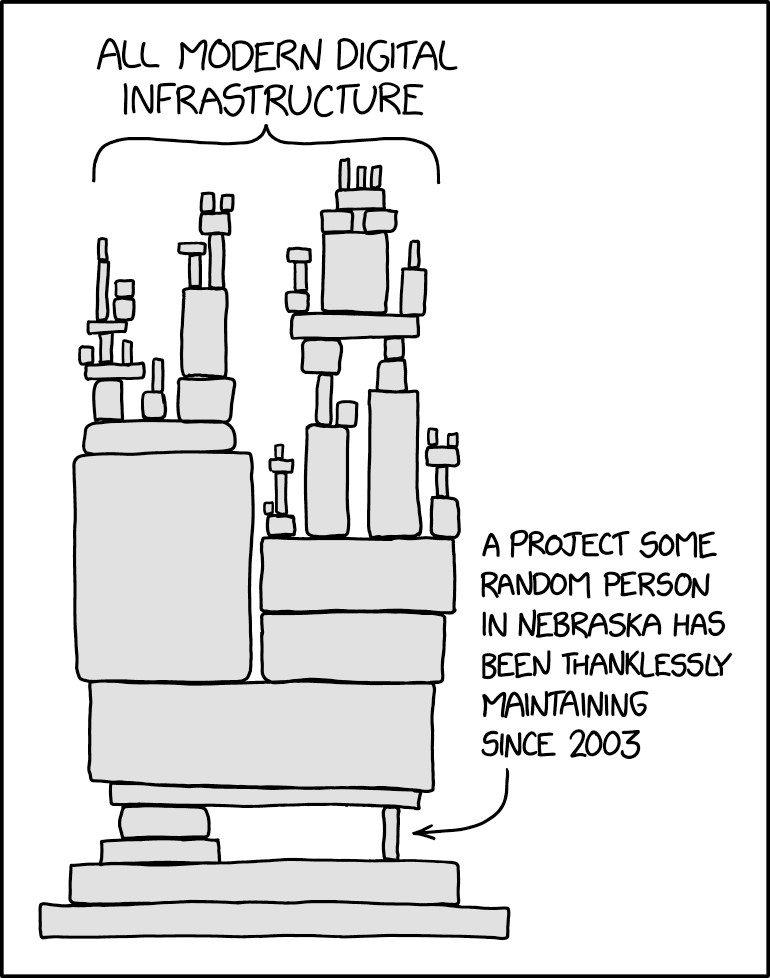
La vignetta di xkcd che viene pubblicata dopo ogni allarme di sicurezza, la numero 2347, mostra una torre di infrastrutture moderne in equilibrio su un piccolo blocco, mantenuta da una sola persona senza ricevere ringraziamenti. Un utente di Reddit, con il nickname u/Mastbubbles, ha deciso di verificare quanto questa immagine si avvicini alla realtà. Ha scaricato la cronologia completa di 23 progetti su cui si basano telefoni, browser e server, ha contato tutti coloro che hanno apportato dieci o più modifiche nell'ultimo anno e ha pubblicato i risultati su sheets.works con il titolo " The People Holding Up the Internet" (Le persone che sostengono Internet ). Il post ha raccolto circa 1100 voti positivi su r/linux nel suo primo giorno.
 

Garante Privacy: un’interpretazione differente sul termine dei 120 giorni per le sanzioniistitutoitalianoprivacy.it/202@informaticaGarante Privacy: un’interpretazione differente sul termine dei 120 giorni per le sanzioni di Giuseppe Fiordalisi e Alberto Bettiol Roma, 11 settembre 2026 – Le sentenze nn. 24861 e 24862, depositate entrambe il 31 agosto 2026 dalla Prima Sezione


I giganti dell'intelligenza artificiale lavorano a stretto contatto con il Pentagono: svelati i contrattiL'Intercept ha intentato causa per ottenere documenti che rivelino una relazione intima tra l'esercito e OpenAI, Anthropic, Google e xAItheintercept.com/2026/09/08/mi@aitech


Cyber Resilience Act: dall’11 settembre 2026 scatta l’obbligo di segnalare le vulnerabilità e gli incidenti graviDall’11 settembre 2026 scatta l’obbligo di segnalare le vulnerabilità e gli incidenti gravi per i produttori con elementi presenti nel mercato europeo. Gli obblighi fanno parte del percorso di piena applicazione del Regolamento europeo Cyber Resilience Act.Per favorire i destinatari della norma la Commissione europea ha pubblicato le linee guida non vincolanti destinate ad assistere produttori, sviluppatori e imprese negli adempimenti.acn.gov.it/portale/w/online-le@informatica

view more: next ›